Hastanede halka açık Wi-Fi: Tıbbi bilgilerin gizliliği açısından riskler nelerdir?
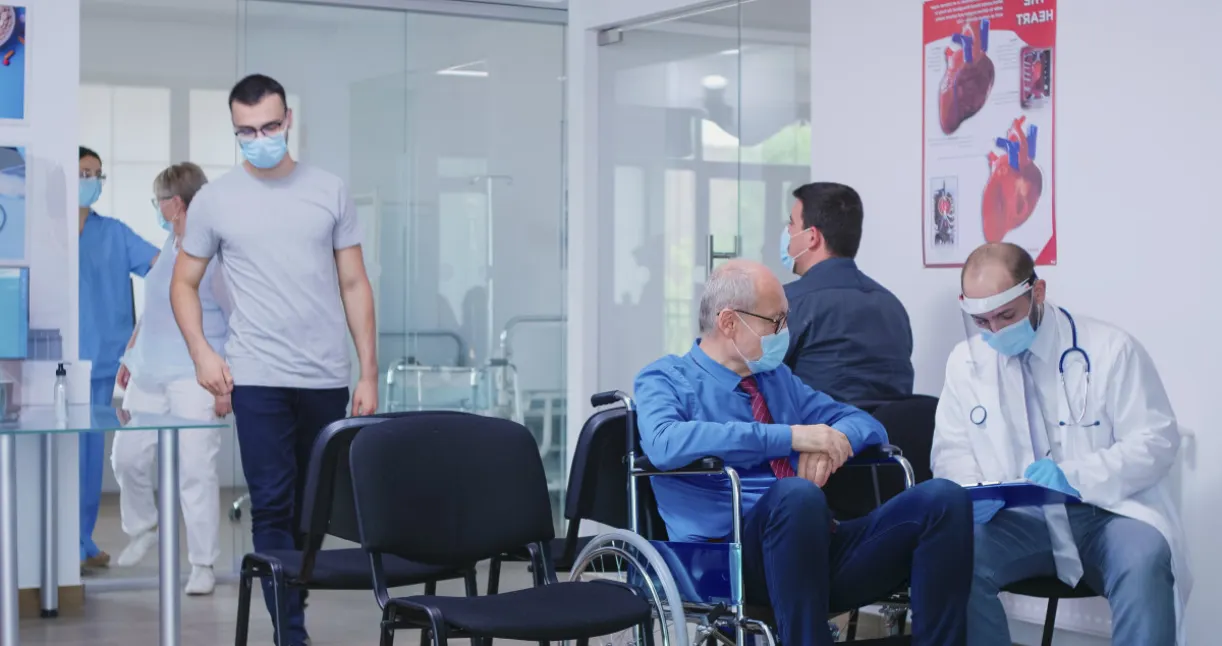
Hastanelerde ücretsiz Wi-Fi erişimi, hastaların ve yakınlarının bekleme sürelerinde iletişim kurmasını, sağlık sonuçlarını kontrol etmesini ve dijital hizmetlerden yararlanmasını kolaylaştırıyor. Ancak ortak kullanılan kablosuz ağlar, özellikle hassas tıbbi bilgiler söz konusu olduğunda önemli güvenlik riskleri taşıyor. Laboratuvar sonuçları, reçeteler ve hasta portallarına giriş bilgileri, yeterli önlem alınmadığında siber saldırganların hedefi olabiliyor. Bu nedenle hastane ağlarının güvenliği, yalnızca teknik bir mesele değil, hasta mahremiyetinin korunması açısından da önem taşıyor.
Hastane ağlarında hangi bilgiler tehlikeye giriyor?
Hastanelerde ziyaretçilerin kullandığı kablosuz ağlar, aynı anda yüzlerce cihazın internete bağlanmasına olanak tanıyabiliyor. Hasta yakınları, sağlık çalışanları ve hastalar farklı amaçlarla bu bağlantılardan yararlanırken ağın güvenlik yapılandırması belirleyici hale geliyor. Özellikle yeterince korunmayan veya sahte erişim noktaları üzerinden sunulan bağlantılarda, kullanıcıların internet trafiğine ilişkin bazı bilgiler ele geçirilebiliyor.
Saldırganlar, hastanenin resmi ağına benzeyen isimlerle sahte Wi-Fi noktaları oluşturabiliyor. Kullanıcıların bu ağlara bağlanması, kimlik avı sayfalarına yönlendirilmelerine veya şifrelenmemiş iletişimlerinin izlenmesine yol açabiliyor. HTTPS kullanılan güvenilir uygulamalarda ise aktarılan içerik şifrelendiğinden, aynı ağda bulunmak tek başına tıbbi kayıtların okunabileceği anlamına gelmiyor.
Riskin boyutu, sağlık verilerinin niteliği nedeniyle daha da önem kazanıyor. Türkiye’de 6698 sayılı Kişisel Verilerin Korunması Kanunu, sağlık bilgilerini özel nitelikli kişisel veriler kapsamında değerlendiriyor. Tanı, tedavi geçmişi, genetik bilgiler ve psikiyatrik değerlendirmeler gibi kayıtların yetkisiz kişiler tarafından öğrenilmesi, mahremiyet ihlalinin ötesinde ayrımcılık ve kişisel mağduriyet riskleri doğurabiliyor.
Hastaların e-Nabız gibi dijital sağlık platformlarına erişirken kullandıkları parolalar da korunması gereken bilgiler arasında bulunuyor. Sahte giriş ekranına yazılan kullanıcı bilgileri, daha sonra hesaplara izinsiz erişim amacıyla kullanılabiliyor. Benzer şekilde, güvenilmeyen ağlarda açılan zararlı bağlantılar cihaz güvenliğini tehlikeye atabiliyor. Bu tehditler yalnızca hastanenin teknik altyapısıyla değil, kullanıcıların bağlantı tercihleriyle de yakından ilişkili.
Hastalar Wi-Fi kullanırken nasıl korunabilir?
Hastane ortamında internet bağlantısına ihtiyaç duyan kişilerin öncelikle kablosuz ağın resmi adını doğrulaması gerekiyor. Danışma biriminden alınan ağ bilgileri, benzer isimlerle oluşturulmuş sahte bağlantılardan kaçınmaya yardımcı olabiliyor. Özellikle tahlil sonuçlarının görüntülenmesi, reçete bilgilerinin paylaşılması veya kişisel hesaplara giriş yapılması sırasında mobil veri bağlantısı kullanmak riskleri azaltabiliyor.
Halka açık ağların kullanılması zorunlu olduğunda, güvenli bağlantı araçları ek koruma sağlayabiliyor. Örneğin bir vpn, cihaz ile VPN sunucusu arasındaki internet trafiğini şifreleyerek yerel ağ üzerinden yapılan izleme girişimlerine karşı koruma katmanı oluşturabiliyor. Bununla birlikte VPN kullanımı, sahte sağlık sitelerine girilen parolaları korumuyor ve zararlı dosyaların oluşturduğu bütün tehditleri ortadan kaldırmıyor.
Tarayıcı güvenliği de büyük önem taşıyor. İnternet adresinin HTTPS ile başlaması, kullanıcı ile ilgili sunucu arasındaki verilerin aktarım sırasında şifrelenmesini sağlıyor. ABD Federal Ticaret Komisyonunun halka açık Wi-Fi güvenliği önerileri, özellikle kişisel bilgiler girilirken şifrelenmiş bağlantı kullanılmasının ve oturumların açık bırakılmamasının önemini ortaya koyuyor.
Hastaların telefonlarında otomatik Wi-Fi bağlantısını kapatması, bilinmeyen ağları kayıtlı bağlantılar listesinden silmesi ve işletim sistemi güncellemelerini düzenli yapması da güvenliği güçlendiriyor. Sağlık uygulamalarında güçlü, birbirinden farklı parolalar ve mümkünse iki aşamalı kimlik doğrulama kullanılması, hesapların ele geçirilme riskini azaltıyor.
Hastanelerin sorumluluğu ise ziyaretçi ağlarını kurumsal sistemlerden ayırmak, erişim noktalarını güvenli biçimde yapılandırmak ve yetkisiz bağlantıları izlemek. Hasta kayıtlarının tutulduğu sistemlerle ziyaretçilere sunulan internet hizmetinin ayrılması, olası bir saldırının etkilerini sınırlamaya yardımcı olabiliyor.
Hasta mahremiyeti bağlantı tercihleriyle başlıyor
Hastanelerde ücretsiz internet kullanımı önemli bir kolaylık sağlasa da hassas sağlık bilgilerine erişirken güvenlik öncelikli olmalı. Resmi ağları tercih etmek, şifrelenmiş bağlantılar kullanmak ve hesap güvenliğine dikkat etmek, kişisel verilerin korunmasında etkili adımlar oluşturuyor. Özellikle tıbbi kayıtların görüntülendiği işlemlerde mobil veri, daha kontrollü bir bağlantı seçeneği sunabiliyor.
YAZIYI PAYLAŞ
Benzer Yazılar
 Kişisel Veri Mevzuatında Sağlık Bilgileri ve Güncel Kurul Kararları
- Tıbbi cihaz reklam ve tanıtımlarına yeni düzenleme getirildi
- Sahte diplomalarla 3 ayrı şehirde 9 yıl doktorluk ve doçentlik yaptı!
- Kesici-delici alet yaralanmaları sağlık çalışanlarının sağlığını tehdit ediyor!
- Aile Hekimliği Uygulama Yönetmeliği yayınlandı
 Kişisel Veri Mevzuatında Sağlık Bilgileri ve Güncel Kurul Kararları
 Tıbbi cihaz reklam ve tanıtımlarına yeni düzenleme getirildi
 Sahte diplomalarla 3 ayrı şehirde 9 yıl doktorluk ve doçentlik yaptı!
 Kesici-delici alet yaralanmaları sağlık çalışanlarının sağlığını tehdit ediyor!
 Aile Hekimliği Uygulama Yönetmeliği yayınlandı
YORUMUNUZ VAR MI?